Yang Saya Lakukan
- Backup dulu sebelum tindakan
- Baca log dan cari akar masalahnya
- Perbaiki seperlunya, bukan bongkar semuanya
- Verifikasi fungsi utama setelah recovery
- Rapikan hardening dasar setelah fix
WordPress Service
Kalau website WordPress atau WooCommerce Anda error, down, redirect ke domain asing, atau checkout sangat lambat, saya tangani mulai dari diagnosa, backup, recovery, cleanup malware, sampai hardening pasca-fix .
Anda bicara langsung dengan orang yang membuka log, mencari sumber masalah, dan mengerjakan perbaikannya. Layanan ini saya jalankan secara independen dalam kapasitas pribadi , terpisah dari perusahaan tempat saya bekerja saat ini.
Saya Menangani
Problem
Saat WordPress bermasalah, yang rusak bukan hanya sisi teknisnya. Yang ikut rusak adalah penjualan, leads, kepercayaan calon pelanggan, dan ritme operasional Anda.
Gejala
Dampak
Masalah seperti ini jarang aman untuk ditunda. Semakin lama dibiarkan, semakin besar peluang kerusakan ikut melebar ke database, file system, cache, plugin yang saling bergantung, dan kredensial yang terpapar.
Amplify
Yang paling mahal biasanya adalah langkah panik setelah error muncul. Salah tindakan di fase awal bisa membuat masalah yang tadinya masih bisa dipulihkan berubah jadi kehilangan data, akses makin kacau, atau malware tetap ada tetapi hanya pindah tempat.
Langkah yang sering memperburuk keadaan
Karena itu urutan kerja harus benar: backup, diagnosis, tindakan, verifikasi . Kalau Anda sedang panik sekarang, jangan mulai dari tebakan. Mulai dari data.
Story
Saya Dicky Ibrohim. Saya bekerja langsung sebagai praktisi independen, bukan account manager, bukan reseller, dan bukan agency berlapis. Kalau Anda chat, Anda bicara dengan orang yang akan membuka panel hosting, membaca log, memeriksa file system, menelusuri sumber infeksi atau bottleneck, lalu mengerjakan perbaikannya.
Trust halaman ini saya bangun dari hal yang bisa dicek publik dan masuk akal: identitas profesional yang jelas, scope kerja WordPress/WooCommerce yang nyata, dan cara kerja yang disiplin, bukan trial-error.
Yang Saya Lakukan
Yang Tidak Saya Lakukan
Jejak Publik
Layanan di halaman ini saya jalankan dalam kapasitas pribadi. Referensi publik yang saya tonjolkan adalah identitas profesional saya sendiri, bukan brand perusahaan tempat saya bekerja.
Scope WordPress / WooCommerce Yang Pernah Saya Tangani
Transformation
Tiga contoh di bawah ini penting karena menunjukkan pengalaman saya menangani masalah WordPress saat isu teknisnya benar-benar menyentuh bisnis: recovery, malware cleanup, dan migrasi data yang tidak bisa diselesaikan dengan plugin generik.
Saya sengaja menyampaikan bagian ini sebagai pengalaman penanganan, bukan klaim kepemilikan klien. Detail sensitif sudah digeneralisasi atau disanitasi untuk konsumsi publik.
Ini contoh jenis penanganan yang pernah saya kerjakan saat menangani WordPress e-commerce yang diblokir hosting setelah ditemukan file berbahaya aktif di folder uploads. Fokusnya bukan reinstall dari nol, tetapi mengisolasi sumber infeksi tanpa merusak aset yang masih sehat.
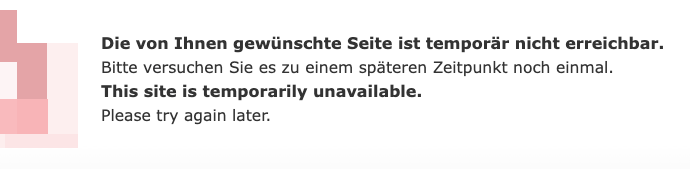
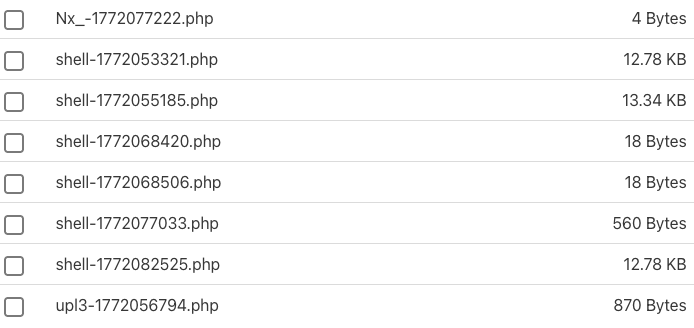
Sebelum
Sesudah
Pengalaman seperti ini penting karena menunjukkan bahwa yang paling menentukan bukan kata-kata “bisa dibantu cepat”, tetapi urutan kerja yang benar. Salah langkah di fase awal bisa membuat kerusakan yang tadinya bisa dipulihkan berubah menjadi kehilangan data atau infeksi berulang.
Ini contoh penanganan saat satu paket hosting menampung beberapa domain, dan infeksi di satu titik berisiko menjalar ke domain lain. Dalam situasi seperti ini, diagnosis yang terlalu sempit hampir selalu membuat masalah kembali lagi.
Sebelum
Sesudah
Pengalaman seperti ini penting karena menunjukkan satu hal yang sering diremehkan: pada shared hosting, satu infeksi bisa menjadi pintu masuk untuk beberapa website sekaligus. Kalau audit terlalu sempit, malware bisa muncul lagi walau satu domain terlihat “bersih”.
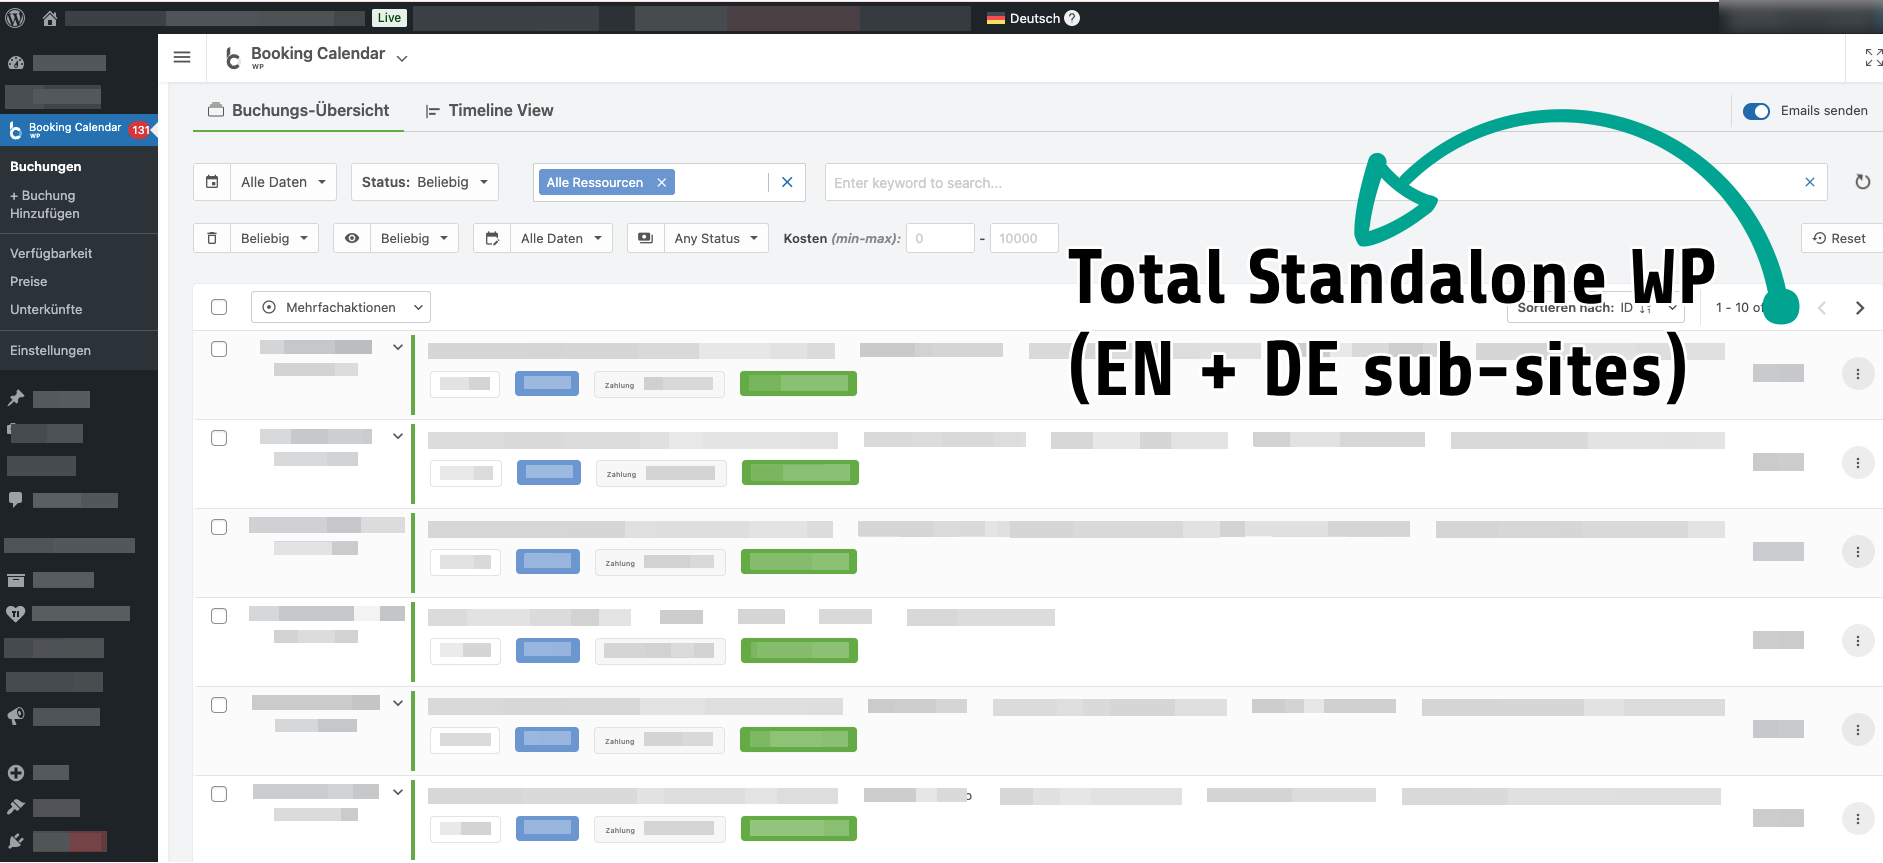
Ini contoh pekerjaan yang pernah saya tangani saat dua website WordPress terpisah perlu digabung menjadi satu instalasi WPML multilingual, sementara data booking tersebar di dua database berbeda dan tidak ada tool publik yang aman untuk memindahkannya.
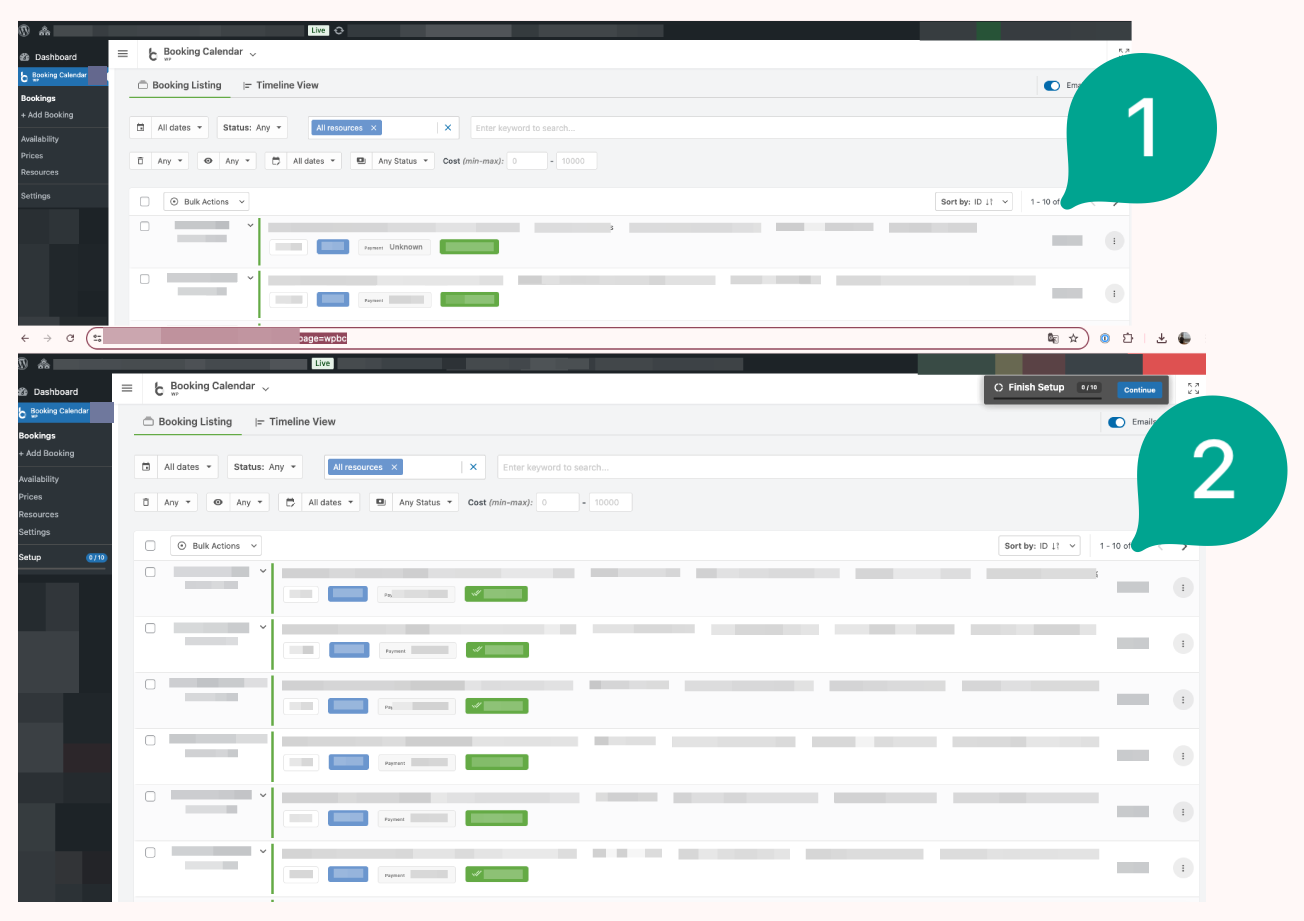
Sebelum
Sesudah
Pengalaman ini menunjukkan bahwa saya tidak hanya menangani WordPress di level plugin conflict atau cache. Saat problem bisnis menuntutnya, saya bisa masuk ke lapisan database, mapping relasi, dan verifikasi hasil merge sebelum go-live.
Offer
Saya menangani tiga jenis kebutuhan yang paling sering muncul pada WordPress dan WooCommerce: recovery darurat, cleanup malware, dan audit performa sebelum optimasi dijalankan.
Untuk WordPress crash, error 500/502/503, white screen, admin terkunci, atau fatal error setelah update plugin atau theme.
Untuk kasus standar satu website. Jika setelah diagnosis ternyata scope masuk ke malware, multi-site infection, atau problem server yang lebih luas, saya jelaskan dulu sebelum lanjut.
WhatsApp: Website Saya CrashUntuk redirect ke domain asing, warning hacked, file mencurigakan di uploads, atau notifikasi malware dari hosting.
Harga akhir mengikuti kedalaman infeksi. Shared hosting multi-site, persistence lintas plugin, atau scope blacklist/review ulang bisa membuat scope naik.
WhatsApp: Website Saya Kena HackUntuk checkout WooCommerce lambat, admin berat, Core Web Vitals buruk, atau bottleneck yang belum jelas.
Saya sengaja memisahkan audit dan eksekusi. Optimasi kecepatan hampir selalu gagal kalau dijual sebagai janji generik tanpa menemukan bottleneck utamanya lebih dulu.
WhatsApp: Audit Website SayaResponse
Contoh Pesan
Halo, website saya https://domainanda.com error 500 sejak tadi pagi.
Terakhir saya update plugin pembayaran.
Saya punya akses cPanel dan admin WordPress.
Bisa bantu cek?
Tidak Paham Istilah Teknis?
Tidak masalah. Anda tetap bisa mulai walau tidak paham SSH, phpMyAdmin, root, atau FTP. Banyak kasus bisa dimulai cukup dari URL website, gejala yang terlihat, nama hosting, dan akses yang memang sudah Anda punya.
Bukan. Halaman ini menawarkan jasa independen pribadi saya. Engagement dilakukan langsung dengan saya dalam kapasitas pribadi dan terpisah dari perusahaan tempat saya bekerja saat ini.
Pemulihan darurat untuk kasus standar dimulai dari Rp 1.500.000. Cleanup malware mulai Rp 2.750.000. Audit performa WordPress dan WooCommerce Rp 1.250.000, lalu implementasi optimasi mulai Rp 3.500.000 setelah bottleneck utamanya jelas.
Sering kali bisa, kalau langkah awalnya benar. Urutan yang aman adalah backup, baca log, cari sumber error, lalu perbaiki seperlunya. Banyak kerusakan besar justru terjadi karena tindakan panik, bukan karena error awal.
Tidak selalu. Banyak kasus lebih aman ditangani dengan audit, isolasi file atau payload yang jahat, cleanup terarah, lalu hardening. Reinstall dari nol tanpa rencana sering membuat custom code, konfigurasi, atau data penting ikut hilang.
Bisa. Banyak diagnosis awal WordPress dapat dimulai dari cPanel, Plesk, DirectAdmin, File Manager, dan phpMyAdmin. SSH membantu, tetapi bukan syarat mutlak untuk semua kasus.
Penyebab paling umum biasanya kombinasi query berat, cache yang tidak tepat, plugin yang menambah beban di checkout, autoload yang membengkak, dan aset front-end yang terlalu besar. Solusi yang benar harus dimulai dari audit bottleneck, bukan sekadar menambah plugin cache.
Kalau website Anda sedang crash, kena hack, atau WooCommerce terasa terlalu lambat untuk dibiarkan, kirim detailnya. Saya cek dulu apa yang terjadi, lalu kita tentukan scope yang paling masuk akal.